
امنیت ووکامرس و بکاپ: کاری که باید روز اول بکنی
پشت اکثر حملهها آدمی ننشسته که سایت تو را انتخاب کند. برنامهای اینترنت را میگردد و الگو را پیدا میکند.
فهرست مطالب
- اکثر حملهها خودکارند؛ سایت تو در فهرست نیست، در الگو هست.
- ووکامرس چیزی دارد که وبلاگ ندارد: آدرس و شماره و تاریخچه خرید مشتریها.
- افزونه نالشده رایجترین راه ورود است و هیچ نشانهای نمیدهد چون کار میکند.
- بهروز نکردن و کورکورانه بهروز کردن هر دو ریسکاند؛ باید بینشان تعادل بسازی.
- پشتیبان فقط پایگاهداده یعنی فروشگاهی بدون عکس محصول.
- پشتیبان روی همان سرور، در همان حادثه از بین میرود.
- پشتیبانی که تست نشده پشتیبان نیست؛ همین ماه یک بار بازگردانیاش کن.
فروشگاههای کوچک معمولا فکر میکنند هدف حمله نیستند: «چه کسی به سایت من کار دارد؟» این تصور از یک فرض غلط میآید — که پشت حمله یک آدم نشسته و انتخاب میکند.
اکثر حملهها به فروشگاههای وردپرسی خودکارند. برنامهای اینترنت را میگردد و هر سایتی که نسخه آسیبپذیر یک افزونه را دارد امتحان میکند. سایت تو در فهرست نیست؛ در الگو هست. و ووکامرس چیزی دارد که یک وبلاگ ندارد: آدرس، شماره تلفن و تاریخچه خرید مشتریها.
حملهها از کجا وارد میشوند
| راه ورود | چقدر رایج | چقدر قابل پیشگیری |
|---|---|---|
| افزونه یا قالب نالشده | بسیار | کاملا — فقط نصبش نکن |
| افزونه قدیمی و بهروزنشده | بسیار | زیاد — با انضباط بهروزرسانی |
| رمز ضعیف مدیر | زیاد | کاملا |
| هاست ضعیف و مشترک | متوسط | با انتخاب بهتر |
| آسیبپذیری روز صفر | کم | کم — اینجاست که پشتیبان به کار میآید |
ردیف اول را جدی بگیر. افزونه نالشده یعنی کسی قفل تجاری یک افزونه را شکسته و رایگان پخش کرده. آن کس این کار را از سر خیرخواهی نکرده؛ هزینهاش را از جای دیگری برمیدارد و آن جای دیگر معمولا کدی است که داخل فایلها گذاشته.
و بدترین بخشش: افزونه نالشده کار میکند. هیچ نشانهای نمیبینی. تا روزی که سایتت به صفحههای تبلیغاتی ریدایرکت میشود یا گوگل علامت خطر میزند.
کارهایی که باید روز اول بکنی
- نام کاربری مدیر را چیزی جز admin بگذار، و اگر از قبل هست، کاربر جدید بساز و قبلی را حذف کن.
- ورود دومرحلهای را برای مدیرها روشن کن. این تنهایی بیشتر حملههای حدس رمز را بیاثر میکند.
- ویرایشگر فایل در پیشخوان را غیرفعال کن. اگر کسی به حساب مدیری دست پیدا کند، بدون این نمیتواند مستقیم کد اجرا کند.
- گواهی امنیتی را نصب و تمدید خودکارش را چک کن. بدون آن، درگاه پرداخت هم درست کار نمیکند.
- سطح دسترسی کاربرها را کم کن. کسی که فقط سفارشها را میبیند لازم نیست مدیر کل باشد.
بهروزرسانی: مسئلهای که راهحل بیدردسر ندارد
توصیه استاندارد این است که همیشه بهروز باش. درست است، ولی ناقص. چون در ووکامرس هر بهروزرسانی ریسک شکستن هم دارد: افزونهای که با نسخه جدید سازگار نیست میتواند صفحه تسویه را از کار بیندازد.
پس دو ریسک داری و باید بینشان تعادل بسازی، نه اینکه یکی را انکار کنی:
- بهروز نکنی — روزی از یک حفره شناختهشده وارد میشوند
- کورکورانه بهروز کنی — یک بعدازظهر فروش را از دست میدهی
روال معقول: بهروزرسانیهای امنیتی را فورا، بقیه را هفتهای یک بار و در ساعت کمترافیک، همیشه بعد از پشتیبان، و همیشه با یک خرید آزمایشی بعدش. افزونه ووکامرس میگوید چطور تعداد افزونهها را کم نگه داری — که خودش بهترین کاهش ریسک است.
پشتیبان: سه چیزی که اکثرا اشتباه است
اشتباه اول: فقط پایگاهداده
خیلی از پشتیبانگیریهای خودکار هاست فقط پایگاهداده را میگیرند. یعنی سفارشها هستند ولی عکسهای محصول نیستند. بازگردانی چنین پشتیبانی به تو فروشگاهی میدهد که همه محصولاتش بیعکساند.
اشتباه دوم: پشتیبان روی همان سرور
اگر فایل پشتیبان کنار خود سایت باشد، در همان حادثهای که سایت را از بین میبرد آن هم از بین میرود. حداقل یک نسخه باید جای دیگری باشد.
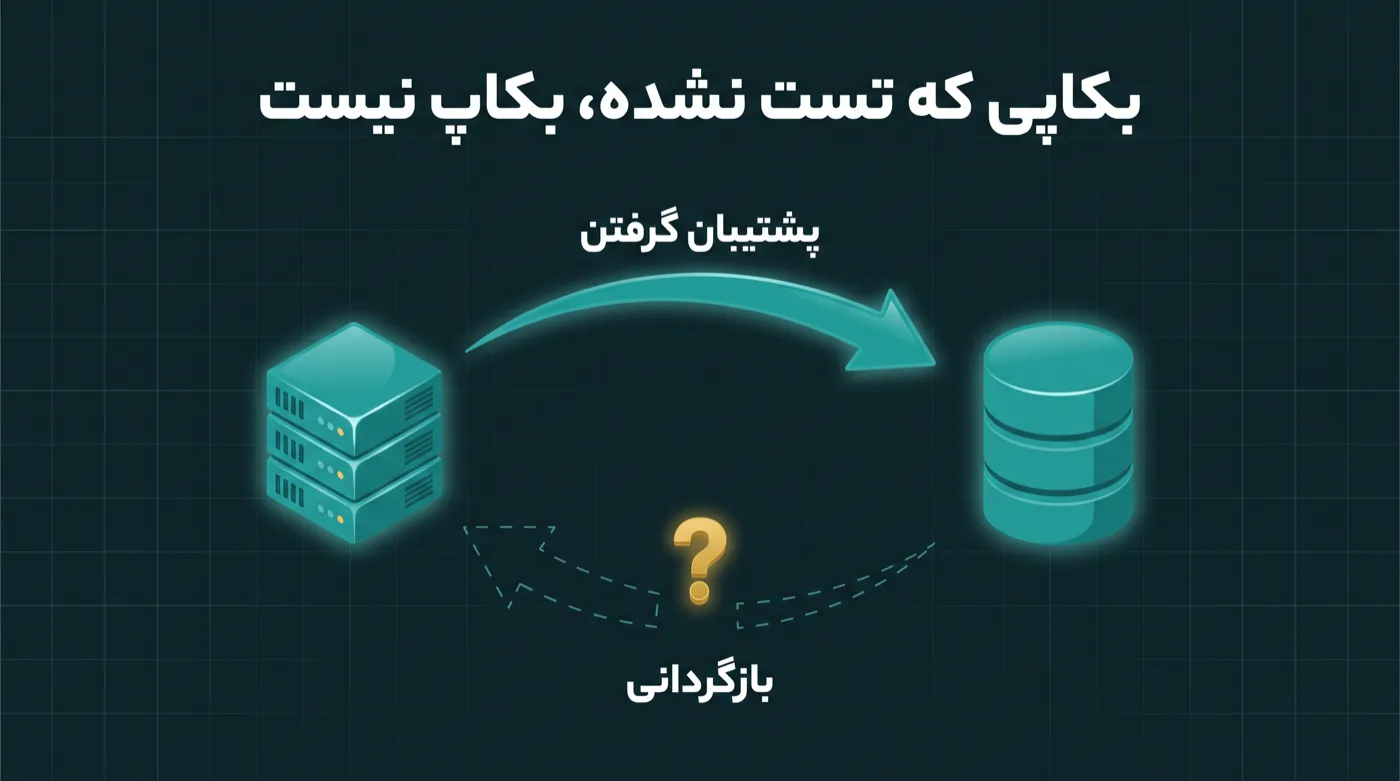
اشتباه سوم و بزرگترین: پشتیبانی که تست نشده
پشتیبانی که هیچوقت بازگردانیاش نکردهای، پشتیبان نیست؛ یک فایل است که امیدواری پشتیبان باشد. فایل ناقص، رمز پایگاهداده اشتباه، و نسخه ناسازگار همه چیزهاییاند که فقط موقع بازگردانی معلوم میشوند — یعنی بدترین لحظه ممکن.
یک بار، همین ماه، پشتیبانت را روی یک نصب آزمایشی بازگردانی کن. اگر بالا آمد، حالا واقعا پشتیبان داری.
داده مشتری، مسئولیتی که با توست
در پایگاهداده فروشگاه تو نام و شماره و آدرس دقیق منزل مشتریها هست. این داده اگر بیرون برود خسارتش برای مشتری بیشتر از توست، و مسئولیتش با توست.
دو کار حداقلی: دسترسی به بخش سفارشها را فقط به کسانی بده که واقعا لازم دارند، و اگر فایل خروجی سفارشها میگیری، آن فایل را روی دسکتاپ رها نکن. اکثر نشتهای داده در فروشگاههای کوچک از نفوذ نمیآید، از یک فایل اکسل فراموششده میآید.
نشانههای اینکه چیزی درست نیست
- سایت برای کاربر ناشناس به جای دیگری ریدایرکت میشود ولی برای تو نه
- کاربر مدیری هست که یادت نمیآید ساخته باشی
- در نتایج گوگل، عنوان صفحههایی میبینی که مال تو نیستند
- فایلهایی با تاریخ تغییر جدید که تو تغییرشان ندادهای
- سرعت سایت ناگهان و بدون دلیل افت کرده
مورد آخر همیشه نشانه نفوذ نیست. افزایش سرعت سایت ووکامرس دلایل عادیترش را میگوید. ولی اگر همزمان با یکی از موارد بالا آمد، جدیاش بگیر.
جمعبندی
امنیت در ووکامرس یک محصول نیست که بخری، یک انضباط است که نگه میداری. و چون خودت میزبان سایتی، این انضباط دقیقا سهم توست — نه سهم هاست، نه سهم سازنده قالب.
اگر همین امروز فقط دو کار بکنی: افزونه نالشده را حذف کن و جایگزینش را قانونی بگیر، و یک بار پشتیبانت را واقعا بازگردانی کن. این دو، بیشتر از هر افزونه امنیتیای، ریسکت را پایین میآورند.
سؤالهای پرتکرار
چرا سایت کوچک من هدف حمله باشد؟
چون انتخابی در کار نیست. اکثر حملهها به سایتهای وردپرسی خودکارند: برنامهای اینترنت را میگردد و هر سایتی را که نسخه آسیبپذیر یک افزونه دارد امتحان میکند. سایت تو در فهرست کسی نیست، در الگو هست. و فروشگاه ووکامرس چیزی دارد که یک وبلاگ ندارد: آدرس و شماره تلفن مشتریها.
افزونه نالشده واقعا خطرناک است؟
بله، و رایجترین راه ورود است. نال کردن یعنی کسی قفل تجاری افزونه را شکسته و رایگان پخش کرده؛ هزینهاش را از جای دیگری برمیدارد و آن معمولا کدی است که داخل فایلها گذاشته. بدترین بخشش این است که افزونه نالشده کار میکند و هیچ نشانهای نمیبینی، تا روزی که سایت ریدایرکت شود یا گوگل علامت خطر بزند.
همیشه باید همه چیز را بهروز کنم؟
توصیه استاندارد درست ولی ناقص است. در ووکامرس هر بهروزرسانی ریسک شکستن هم دارد و افزونه ناسازگار میتواند صفحه تسویه را از کار بیندازد. روال معقول: بهروزرسانی امنیتی را فورا، بقیه را هفتهای یک بار در ساعت کمترافیک، همیشه بعد از پشتیبان، و همیشه با یک خرید آزمایشی بعدش.
بکاپ هاست کافی است؟
معمولا نه، به سه دلیل. اول اینکه خیلی از بکاپهای خودکار فقط پایگاهداده را میگیرند و عکسهای محصول در آن نیستند. دوم اینکه فایل بکاپ روی همان سرور است و در همان حادثه از بین میرود. سوم و مهمتر از همه، هیچوقت بازگردانیاش نکردهای.
از کجا بفهمم سایتم آلوده شده؟
نشانههای رایج: سایت برای کاربر ناشناس به جای دیگری ریدایرکت میشود ولی برای تو نه، کاربر مدیری هست که یادت نمیآید ساخته باشی، در نتایج گوگل عنوان صفحههایی میبینی که مال تو نیستند، یا فایلهایی با تاریخ تغییر جدید که تو دست نزدهای. افت ناگهانی سرعت هم میتواند نشانه باشد، هرچند دلایل عادیتری هم دارد.
داده مشتریها را چطور محافظت کنم؟
دو کار حداقلی. اول، دسترسی به بخش سفارشها را فقط به کسانی بده که واقعا لازم دارند؛ کسی که سفارشها را میبیند لازم نیست مدیر کل باشد. دوم، فایل خروجی سفارشها را روی دسکتاپ رها نکن. اکثر نشتهای داده در فروشگاههای کوچک از نفوذ نمیآید، از یک فایل اکسل فراموششده میآید.
فروشگاهی که این راهنما دربارهاش است، همینجا ساخته میشود.
محصول و قیمت و صفحه قوانین و یک فرایند خرید سالم — همان چیزهایی که کارشناسها دنبالشان میگردند — از روز اول سر جایشان هستند.
